Cyber Resilience für die Bahn von morgen – oder volle Fahrt in die Krise?
Veröffentlicht am 10. November 2026
- Reisen, Transport & Logistik
- Cyber Security


Wie belastbar ist Ihr Bahnbetrieb, wenn alles gleichzeitig passiert?
Sabotage an der Strecke, DDoS auf die Buchung, Desinformation in den sozialen Medien: Für Bahnunternehmen sind das keine Einzelfälle mehr. Gleichzeitig nehmen NIS2, das KRITIS-Dachgesetz und der Cyber Resilience Act die Geschäftsleitung direkt in die Pflicht.
Im Opinion Paper zeigen wir, wo die Resilienz im Bahnsektor heute Lücken hat: in der OT, in der Lieferkette, in Notfallplänen und bei der Frage, wer im Ernstfall überhaupt zur Arbeit kommt. Dazu kommen konkrete nächste Schritte für jedes Themenfeld.
- 10 Beiträge zu Regulierung, Technik und Organisation
- Gesprächspartner aus der Praxis
- Interview zur OT-Security bei DB InfraGO
- Konkrete Handlungsempfehlungen zu jedem Thema
Executive summary
Fragestellung und Fokus: Das Opinion Paper untersucht, wie Bahnunternehmen ihren Betrieb gegen hybride Bedrohungen absichern können. Es betrachtet die relevantesten Handlungsfelder, von NIS2 über IT/OT-Übergänge und Assetmanagement bis zu BCM, Krisenmanagement und der personellen Einsatzbereitschaft.
Zentrale Erkenntnis: Die meisten Bahnunternehmen haben ihre Sicherheitsarchitektur in den letzten Jahren deutlich gestärkt. Die größten Lücken liegen inzwischen woanders: an den Übergängen zwischen IT und OT, bei Lieferanten mit Fernzugriff und zwischen Disziplinen, die im Ernstfall gemeinsam entscheiden müssen, im Alltag aber getrennt arbeiten.
Was das für Bahnunternehmen bedeutet: Weitere Einzelmaßnahmen bringen wenig. Entscheidend ist ein abgestimmter Ansatz: Security, BCM, Krisenmanagement, IT und OT müssen gemeinsame Schutzziele verfolgen, die entsprechenden Pläne regelmäßig erproben und die Lieferkette konsequent in die eigene Resilienzplanung einbeziehen.
Welche Fragen das Opinion Paper beantwortet
Sechs Fragen, die Verantwortliche in Bahnunternehmen derzeit beschäftigen, und was die Praxis dazu sagt.
Das Paper bündelt zehn Beiträge zur Cyber Resilience im Bahnsektor. Grundlage sind Gespräche mit Verantwortlichen aus Bahnbetrieb, Logistik, Industrie und Zulieferung sowie Erfahrungen aus Wavestone-Projekten im Sektor.
Die Bahn versorgt Wirtschaft und Bevölkerung, ist für militärische Transporte unverzichtbar, und jeder Ausfall ist sofort öffentlich sichtbar. Genau diese Sichtbarkeit macht sie für Akteure interessant, die destabilisieren wollen, etwa durch Sabotage, die von einer Desinformationskampagne begleitet wird.
Eisenbahninfrastruktur- und Verkehrsunternehmen müssen ihre Betroffenheit prüfen, ein Risikomanagement über IT und OT aufbauen und erhebliche Vorfälle binnen 24 Stunden melden. Die Geschäftsleitung muss die Maßnahmen überwachen und haftet bei schuldhaften Pflichtverletzungen.
Stellwerke und Leittechnik laufen über Jahrzehnte, viele Anlagen sind Einzelstücke, und jede Änderung kann Zulassungen berühren. Ein Patch, der in der IT Stunden dauert, braucht in der OT unter Umständen Monate. Gefragt sind deshalb kontrollierte Übergänge, Segmentierung und kompensierende Maßnahmen.
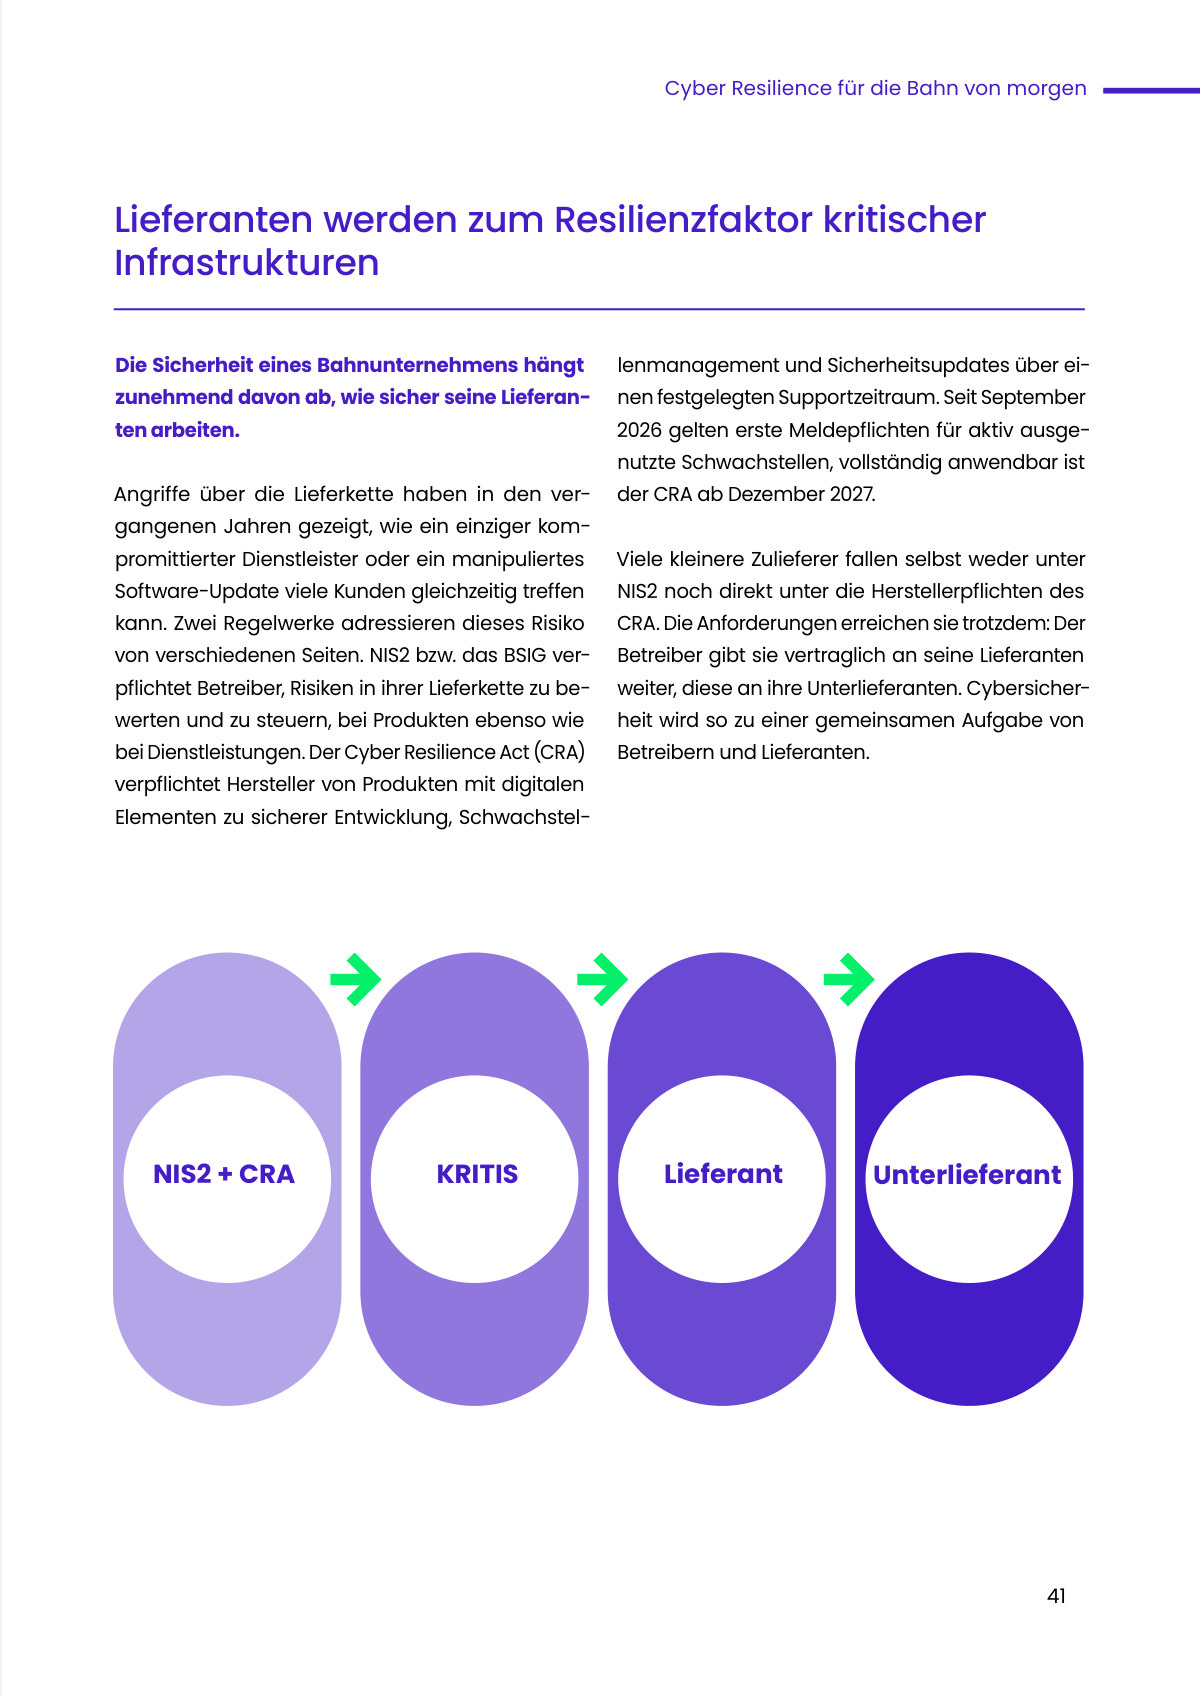
Eine große. Hersteller mit Fernwartungszugang, Dienstleister und Unterlieferanten sind oft das schwächste Glied. Das Paper zeigt, wie Betreiber ihre Lieferanten nach Kritikalität steuern, statt alle mit denselben Fragebögen zu prüfen.
Mit drei Schritten: hybride Szenarien in Vorstand und Aufsichtsgremien bringen, die Silos zwischen Security, BCM, Krisenmanagement, IT und OT auflösen und Resilienz entlang der Lieferkette und in den Regionen aufbauen.
Drei Positionen für einen resilienten Bahnbetrieb
Hybride Angriffe auf die Bahn lassen sich nicht vollständig verhindern. Entscheidend ist, ob der Betrieb danach kontrolliert weiterläuft. Dafür müssen Security, Betrieb und Krisenmanagement lange vor dem Ereignis an einem Tisch sitzen.

Ein Blick ins Opinion Paper
Was Sie im vollständigen Opinion Paper finden
Neben Positionen enthält das Paper konkrete Arbeitsgrundlagen, mit denen Sie die Umsetzung in Ihrem Unternehmen angehen können.
- Ein Fünf-Schritte-Modell für NIS2 – von der Betroffenheitsprüfung bis zum Wirksamkeitstest, mit Paragrafenbezug und den passenden Normen von ISO 27001 bis CLC/TS 50701.
- Regeln für IT/OT-Übergänge – wie Steuerbefehle, Wartungszugriffe und Telemetrie getrennt werden und warum die OT auch ohne Unternehmens-IT laufen muss.
- Kriterien zur Lieferantensteuerung – nach welchen Merkmalen Betreiber ihre Lieferanten einstufen können und wie sich daraus die Prüftiefe ableitet, von der Selbstauskunft bis zur gemeinsamen Übung.
- Ein Stufenmodell für KI im SOC – welche Grundlagen vorhanden sein müssen, bevor sich KI-gestütztes Monitoring lohnt.
- Bausteine für BCM und Krisenmanagement – wie Mindestbetriebszustände festgelegt werden, warum gemeinsame Eskalationsstufen die Voraussetzung für koordiniertes Handeln sind und wie ein Lagebild Fakten von Annahmen trennt.
- Sieben Perspektiven aus der Praxis – darunter ein ausführliches Interview mit Ulrich Zackor, Head of OT-Security bei DB InfraGO.
Cyber Resilience für die Bahn von morgen – oder volle Fahrt in die Krise?
pdf · 13658KO
Jetzt herunterladen
